Um conector é simplesmente uma ferramenta que o Okou pode pegar e usar em seu nome. Slack, Notion, Gmail, GitHub, Linear, Stripe — assim que você conecta um, o Okou para de falar sobre o seu trabalho e começa a fazê-lo.
Digamos que você peça ao Okou: "Escreva o anúncio de lançamento no Notion e coloque o link no #marketing." Com Notion e Slack conectados, isso deixa de ser hipótese. O Okou abre o Notion, cria a página, escreve o rascunho e publica no Slack — do mesmo jeito que você faria, só que mais rápido.
Como funciona conectar
O Okou pode pedir um conector enquanto trabalha, ou você pode abrir Connectors no espaço de trabalho e configurar antes. São duas decisões separadas:
- Connect vincula ou habilita a conta do membro atual para aquele serviço. Conexões OAuth e credenciais digitadas manualmente pertencem àquele membro, a menos que o conector diga explicitamente o contrário.
- Authorize concede a um agente permissões nomeadas do conector. Uma conta conectada não fica automaticamente disponível para todos os agentes, e autorizar um agente não concede permissões que foram negadas.
Um cartão inline pode guiar você pelos dois passos. Depois que a conexão termina, revise as ações solicitadas e escolha uma duração de acesso. O Okou então continua a tarefa com aquele agente.
Não presuma que a conexão de um colega dá a você acesso à conta dele. Cada membro conecta a própria conta quando o serviço usa credenciais por membro.
Checklist da primeira conexão
- Abra Connectors, escolha Built-in e busque o serviço.
- Selecione Connect e conclua o login ou o fluxo de credenciais do provedor.
- Escolha o agente que precisa do conector.
- Revise as permissões solicitadas e escolha Allow for 1h, Allow for 24h, Allow for 7d ou Allow always, conforme o caso.
- Volte ao chat original e só tente de novo se a execução não tiver retomado sozinha.
Se a conta está conectada mas uma tarefa continua travada, verifique tanto a autorização do agente quanto a permissão específica que foi negada. O status de conexão sozinho não prova que a ação solicitada está permitida.
Uma amostra do que o Okou faz
Alguns exemplos de como conectores viram trabalho de verdade:
- Notion — criar páginas, atualizar bancos de dados, arquivar notas de reunião, escrever propostas, buscar em todo o seu espaço.
- Slack — mandar DMs, postar em canais, resumir threads longas, retomar conversas paradas.
- Gmail — ler sua caixa de entrada, trazer à tona o que realmente precisa de você hoje e preparar respostas como rascunhos na sua conta. O Okou escreve o rascunho; você aperta enviar.
- GitHub — abrir issues, comentar em PRs, triar o backlog, escrever notas de versão.
- Linear — criar tickets, mover tarefas entre status, gerar resumos de sprint.
- Stripe, HubSpot, Calendar, Drive, Sheets, Docs… — mesma ideia, na ferramenta onde o trabalho vive.
Você nunca precisa explicar como uma ferramenta funciona. O Okou já sabe. Você descreve o resultado; ele cuida dos cliques.
Você escolhe o que o Okou pode fazer
Autorizar uma ferramenta não é tudo ou nada. Para cada conector, você escolhe quais ações o Okou pode executar — e pode apertar ou afrouxar essas escolhas quando quiser, na aba Authorization do agente.
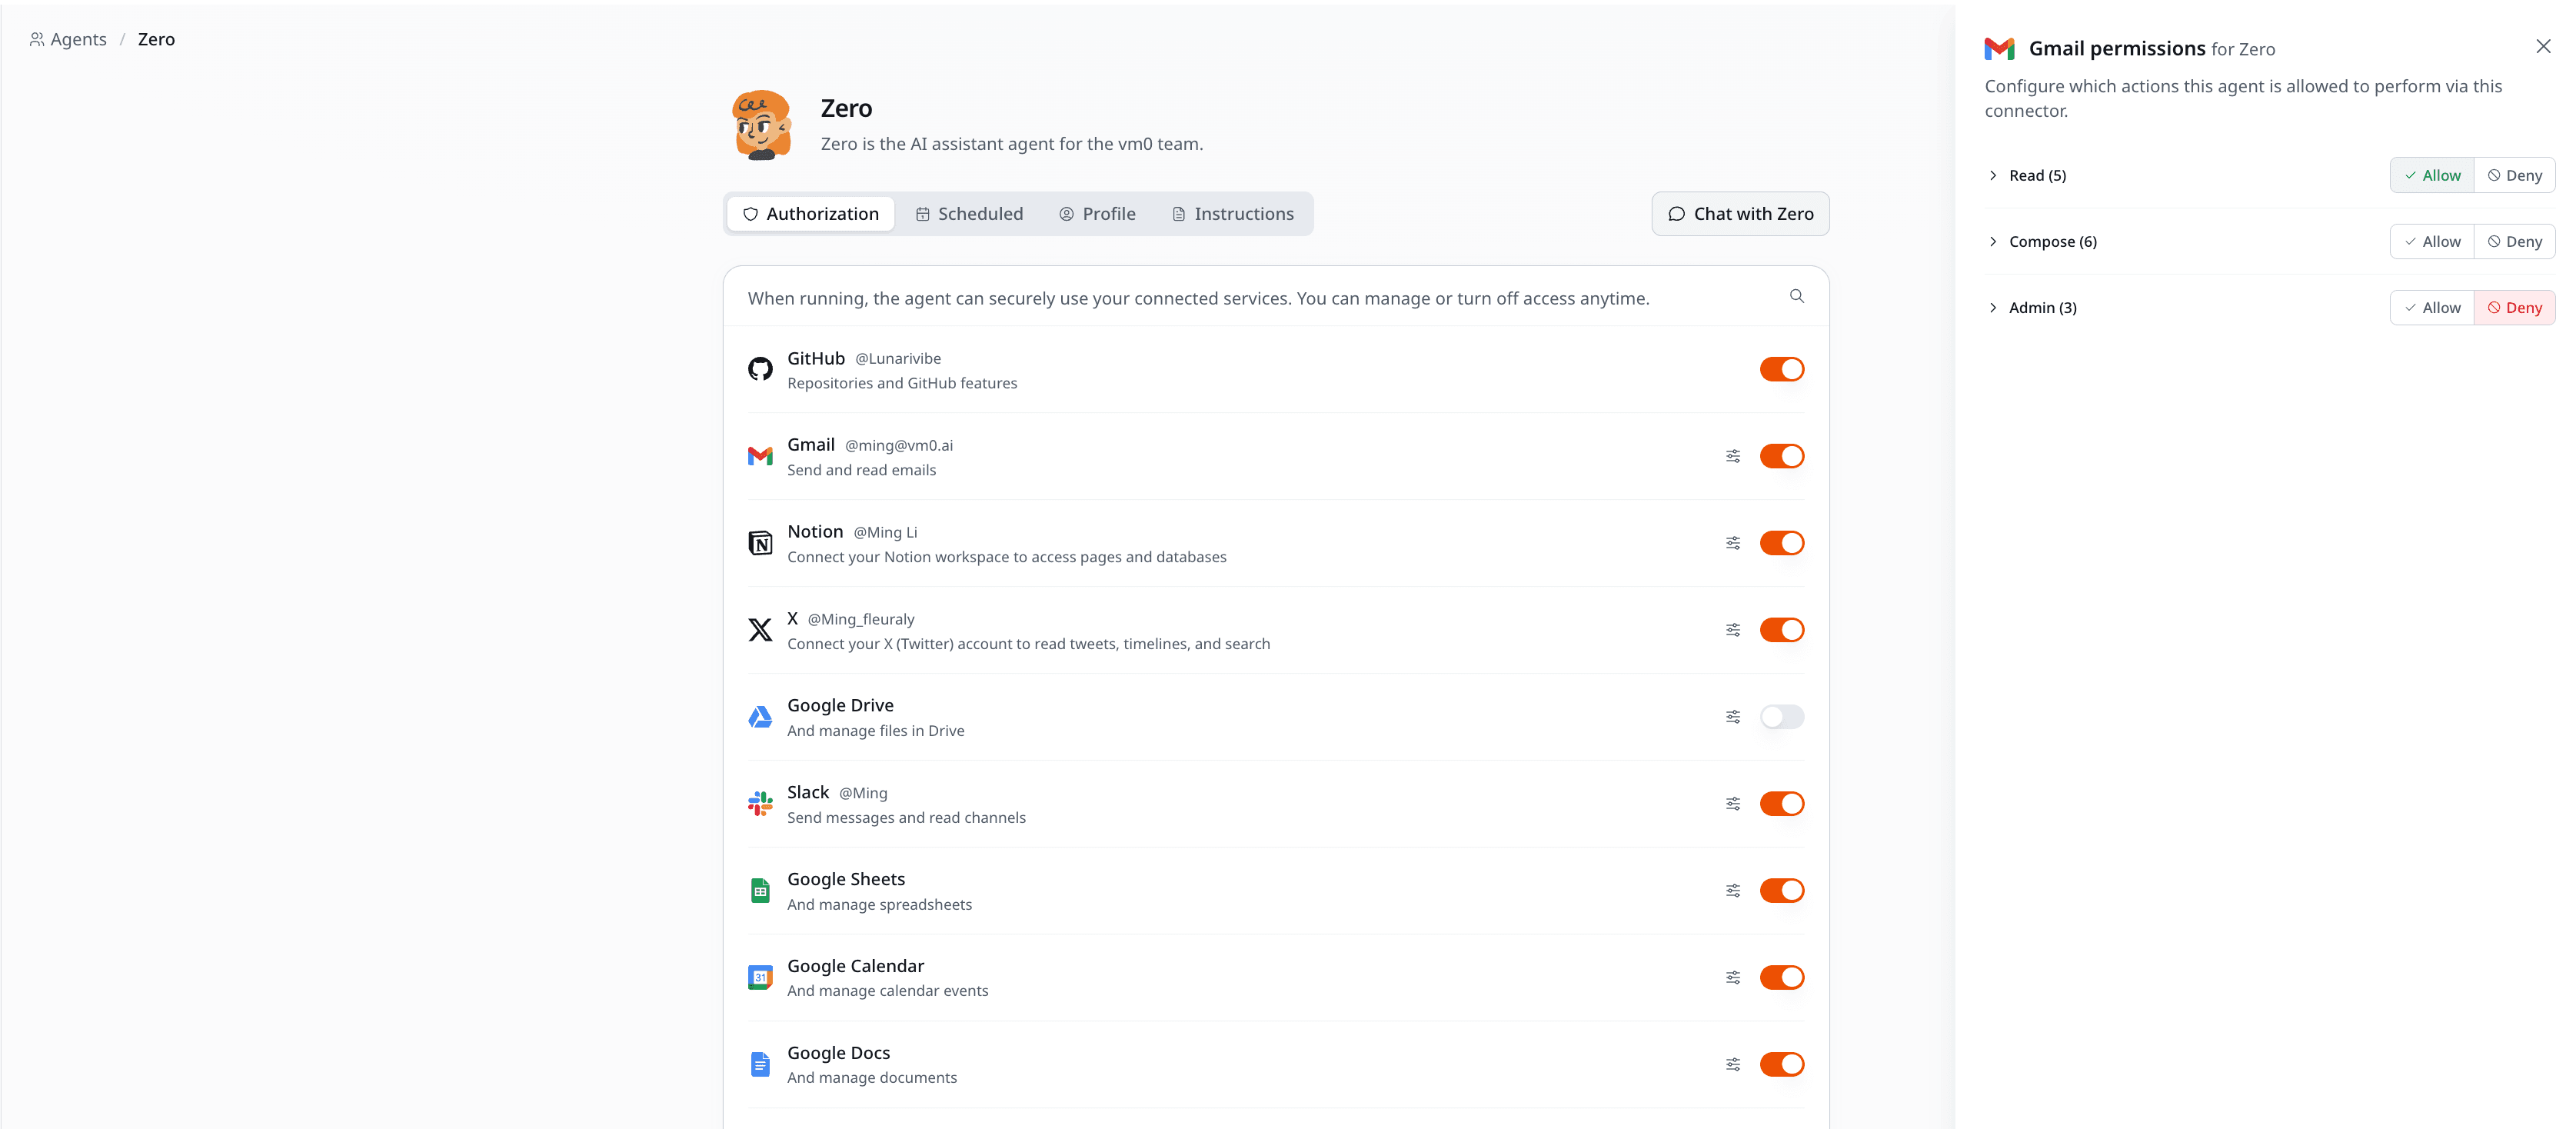
Alguns exemplos de como os times delimitam isso:
- Gmail — deixe o Okou ler sua caixa e rascunhar respostas, mas nunca enviar nada em seu nome.
- Slack — deixe o Okou ler canais e resumir threads, mas bloqueie publicar no seu nome.
- GitHub — deixe o Okou abrir issues e comentar PRs, mas negue qualquer coisa destrutiva, como force-push ou apagar branches.
- Linear — deixe o Okou criar e atualizar tickets, mas não fechar nem excluir.
- Notion — deixe o Okou ler páginas e adicionar comentários, mas bloqueie atualizações destrutivas em bancos de dados.
O acesso é aplicado por meio de permissões nomeadas do conector. Se um agente precisa de uma permissão que não está permitida, o Okou a solicita separadamente. Revise ou altere as concessões atuais na aba Authorization do agente, e use a atividade do chat para conferir as ações de conector executadas naquela run.
Integrados e personalizados
Conectores integrados são mantidos pelo Okou e aparecem na aba Built-in. O seletor de conectores dentro do seu espaço de trabalho é o catálogo que vale, porque a disponibilidade pode mudar conforme conectores são adicionados ou configurados.
Se o serviço não estiver listado, um admin da organização pode registrar um conector personalizado. Um conector personalizado define o destino HTTPS permitido e como as credenciais são injetadas. Os membros então conectam a própria credencial e autorizam os agentes que precisam dela.
Uma observação sobre acesso
As credenciais ficam armazenadas na plataforma e são injetadas nas requisições de saída correspondentes, na fronteira de rede; elas não são expostas ao código do agente como variáveis de ambiente. As permissões de conector são separadas da credencial e podem ser negadas ou limitadas no tempo.
Desconectar a conexão de um membro remove aquela credencial das execuções futuras. Remover a autorização de um agente impede que ele use o conector, sem desconectar a conta do membro para todos os outros agentes autorizados.
Veja Permissions para o modelo de acesso completo.
O que vem a seguir
- Catalog — todas as ferramentas que o Okou suporta de saída.
- Custom connectors — adicione qualquer outra coisa.

