Un connecteur, c'est simplement un outil qu'Okou peut prendre en main et utiliser pour vous. Slack, Notion, Gmail, GitHub, Linear, Stripe — dès que vous en connectez un, Okou arrête de parler de votre travail et commence à le faire.
Imaginons que vous demandiez à Okou : « Rédige l'annonce de lancement dans Notion et poste le lien dans #marketing. » Avec Notion et Slack connectés, ce n'est plus une hypothèse. Okou ouvre Notion, crée la page, écrit le brouillon, puis le publie sur Slack — exactement comme vous l'auriez fait, en plus rapide.
Comment fonctionne la connexion
Okou peut demander un connecteur en plein travail, ou vous pouvez ouvrir Connectors depuis l'espace de travail et le configurer d'abord. Deux décisions distinctes entrent en jeu :
- Connect relie ou active le compte du membre courant pour ce service. Les connexions OAuth et les identifiants saisis manuellement appartiennent à ce membre, sauf mention explicite du connecteur.
- Authorize accorde à un agent des permissions nommées sur le connecteur. Un compte connecté n'est pas automatiquement disponible pour tous les agents, et autoriser un agent n'accorde pas les permissions qui ont été refusées.
Une carte en ligne peut vous guider dans les deux étapes. Une fois la connexion terminée, vérifiez les actions demandées et choisissez une durée d'accès. Okou peut alors poursuivre la tâche avec cet agent.
Ne supposez pas que la connexion d'un collègue vous donne accès à son compte. Chaque membre connecte son propre compte lorsque le service utilise des identifiants par membre.
Liste de contrôle pour la première connexion
- Ouvrez Connectors, choisissez Built-in et cherchez le service.
- Sélectionnez Connect et terminez le flux de connexion ou d'identifiants du fournisseur.
- Choisissez l'agent qui a besoin du connecteur.
- Vérifiez les permissions demandées et choisissez Allow for 1h, Allow for 24h, Allow for 7d ou Allow always selon le cas.
- Revenez au chat d'origine et ne réessayez que si l'exécution n'a pas repris d'elle-même.
Si le compte est connecté mais qu'une tâche reste bloquée, vérifiez à la fois l'autorisation de l'agent et la permission précise qui a été refusée. L'état de connexion à lui seul ne prouve pas que l'action demandée est autorisée.
Un aperçu de ce qu'Okou sait faire
Quelques exemples de la façon dont les connecteurs se traduisent en travail réel :
- Notion — créer des pages, mettre à jour des bases, classer des notes de réunion, rédiger des propositions, chercher dans tout votre espace.
- Slack — envoyer des DM, poster dans des canaux, résumer de longs fils, relancer des conversations en sommeil.
- Gmail — lire votre boîte, faire remonter ce qui mérite vraiment votre attention aujourd'hui, et préparer les réponses en brouillons dans votre compte. Okou écrit le brouillon ; vous appuyez sur envoyer.
- GitHub — ouvrir des tickets, commenter des PR, trier le backlog, rédiger des notes de version.
- Linear — créer des tickets, faire avancer les tâches entre statuts, produire des résumés de sprint.
- Stripe, HubSpot, Calendar, Drive, Sheets, Docs… — même principe, dans l'outil où vit le travail.
Vous n'avez jamais à expliquer comment un outil fonctionne. Okou le sait déjà. Vous décrivez le résultat ; il s'occupe des clics.
C'est vous qui choisissez ce qu'Okou peut faire
Autoriser un outil n'est pas du tout-ou-rien. Pour chaque connecteur, vous choisissez quelles actions Okou a le droit d'effectuer — et vous pouvez resserrer ou élargir ces choix à tout moment depuis l'onglet Authorization de l'agent.
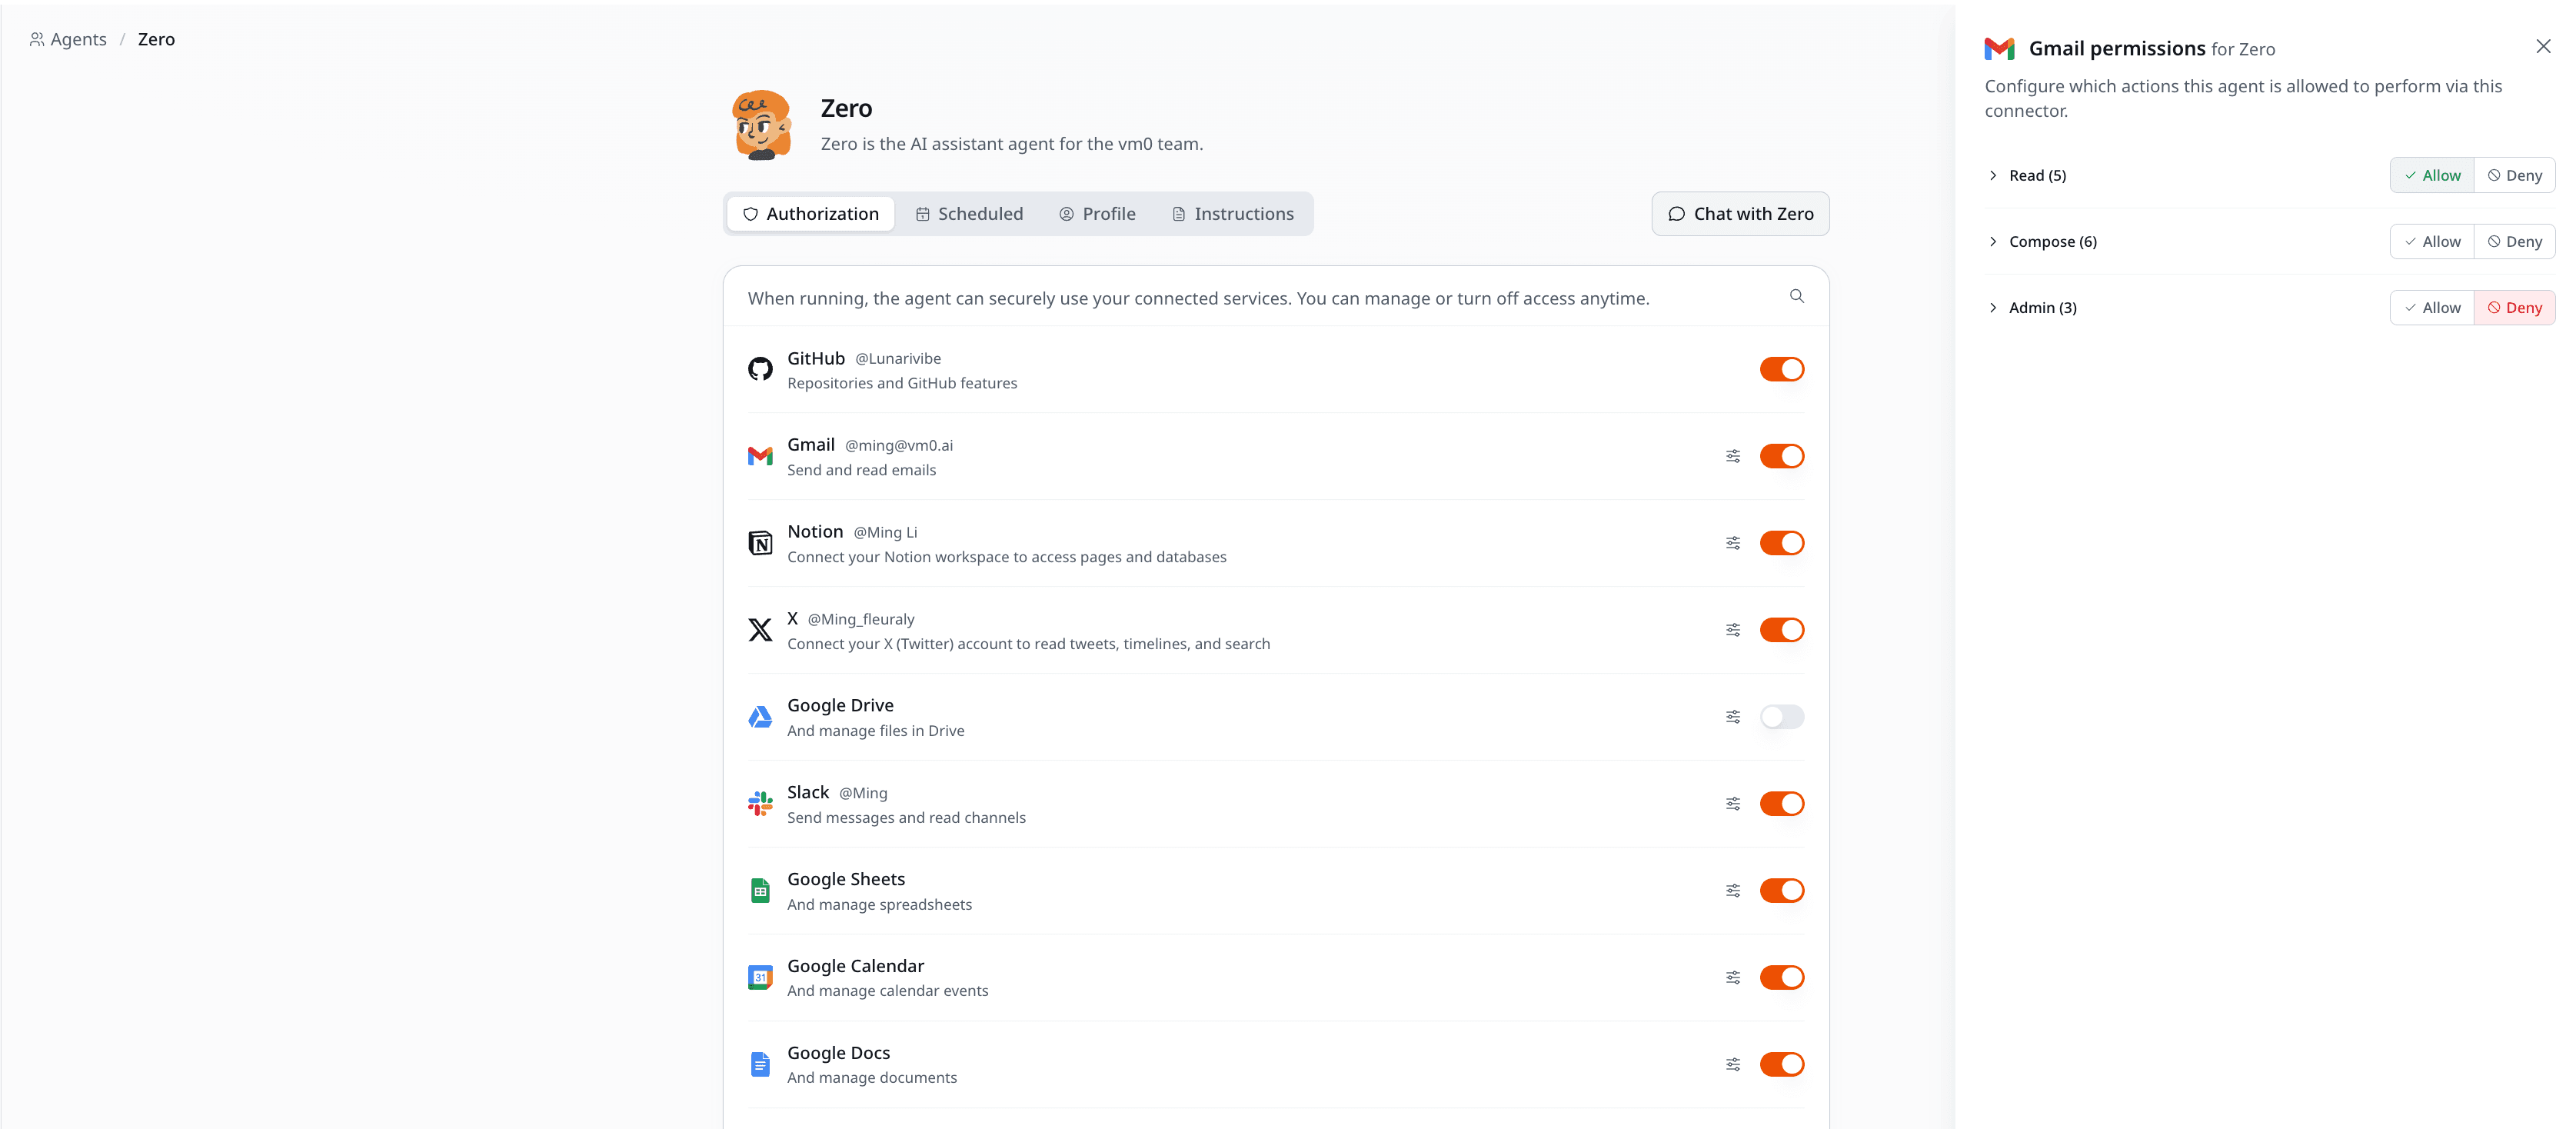
Quelques exemples de la façon dont les équipes cadrent cela :
- Gmail — laissez Okou lire votre boîte et rédiger des réponses, mais jamais envoyer quoi que ce soit en votre nom.
- Slack — laissez Okou lire les canaux et résumer les fils, mais bloquez la publication en votre nom.
- GitHub — laissez Okou ouvrir des tickets et commenter des PR, mais refusez tout ce qui est destructeur, comme un force-push ou la suppression de branches.
- Linear — laissez Okou créer et mettre à jour des tickets, mais pas les fermer ni les supprimer.
- Notion — laissez Okou lire les pages et ajouter des commentaires, mais bloquez les mises à jour destructrices des bases.
L'accès est appliqué via des permissions de connecteur nommées. Si un agent a besoin d'une permission qui n'est pas autorisée, Okou la demande séparément. Consultez ou modifiez les octrois actuels depuis l'onglet Authorization de l'agent, et servez-vous de l'activité du chat pour vérifier les actions de connecteur effectuées pendant cette exécution.
Intégrés et personnalisés
Les connecteurs intégrés sont maintenus par Okou et apparaissent sous l'onglet Built-in. Le sélecteur de connecteurs de votre espace de travail fait foi, car la disponibilité peut changer au fil des ajouts et des configurations.
Si le service n'est pas listé, un administrateur d'organisation peut enregistrer un connecteur personnalisé. Un connecteur personnalisé définit la destination HTTPS autorisée et la façon dont les identifiants sont injectés. Les membres connectent ensuite leur propre identifiant et autorisent les agents qui en ont besoin.
Une remarque sur l'accès
Les identifiants sont stockés sur la plateforme et injectés dans les requêtes sortantes correspondantes à la frontière réseau ; ils ne sont pas exposés au code de l'agent sous forme de variables d'environnement. Les permissions de connecteur sont distinctes de l'identifiant et peuvent être refusées ou limitées dans le temps.
Déconnecter la connexion d'un membre retire cet identifiant des exécutions futures. Retirer une autorisation d'agent empêche cet agent d'utiliser le connecteur, sans déconnecter le compte du membre pour tous les autres agents autorisés.
Voir Permissions pour le modèle d'accès complet.
Et ensuite
- Catalog — tous les outils qu'Okou prend en charge d'emblée.
- Custom connectors — ajouter tout le reste.

